
GPT-6 Cyber trova 948 potenziali falle in Linux: cosa cambia per gli utenti
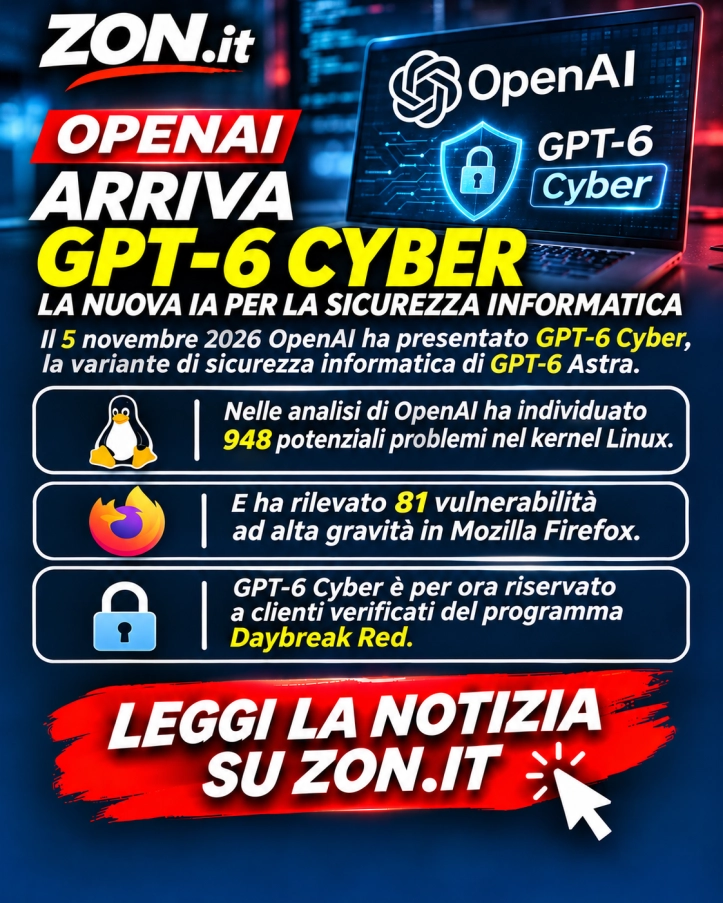
In sintesi. Il 5 novembre 2026 OpenAI ha presentato GPT-6 Cyber, variante di sicurezza informatica di GPT-6 Astra. Nelle analisi di OpenAI ha individuato 948 potenziali problemi nel kernel Linux e 81 vulnerabilità ad alta gravità in Mozilla Firefox. GPT-6 Cyber è per ora riservato a clienti verificati del programma Daybreak Red.
I punti chiave
- OpenAI ha presentato GPT-6 Cyber il 5 novembre 2026, come variante specializzata di GPT-6 Astra per attività di sicurezza autorizzate.
- GPT-6 Cyber ha individuato 948 potenziali problemi nel kernel Linux, ma le ricostruzioni non concordano sulla natura di questo numero.
- Mozilla ha classificato come ad alta gravità le 81 vulnerabilità inedite trovate da OpenAI in Firefox, più 30 problemi già noti ma più gravi del previsto.
- GPT-6 Cyber ottiene il 48,5% nel test ExploitGym, contro il 42,4% di GPT-6 Astra, secondo i test condotti da OpenAI.
- OpenAI ha assegnato a GPT-6 Cyber il livello “Critical” per la cybersecurity nel Preparedness Framework; il predecessore aveva il livello “High”.
OpenAI ha presentato il 5 novembre 2026 GPT-6 Cyber, un modello di intelligenza artificiale che ha individuato 948 potenziali problemi nel kernel Linux e 81 vulnerabilità ad alta gravità in Mozilla Firefox.
GPT-6 Cyber è una variante specializzata di GPT-6 Astra, il modello generalista di OpenAI. È pensata per attività di sicurezza autorizzate: ricerca di vulnerabilità, sviluppo di exploit e penetration test di applicazioni web.
Che cosa ha trovato GPT-6 Cyber in Linux e in Firefox
Il kernel Linux è il componente centrale del sistema operativo e gestisce le risorse del computer. OpenAI lo ha analizzato con GPT-6 Cyber e ha individuato 948 potenziali problemi.
Sulla natura di quel numero le ricostruzioni non coincidono. Alcune parlano di 948 potenziali criticità, di cui 588 mai documentate prima. Un’altra parla di 948 exploit funzionanti per il kernel.
In Mozilla Firefox i ricercatori di OpenAI hanno trovato almeno 81 vulnerabilità inedite. Mozilla le ha classificate come ad alta gravità. OpenAI ha consegnato a Mozilla test riproducibili, prove dei problemi e proposte di correzione, e Mozilla ha iniziato a applicarle.
Nella stessa campagna su Firefox sono emersi anche 30 problemi già noti, ma più gravi di quanto valutato in precedenza.
Linux non è usato solo su server e data center. Il suo software è presente anche in infrastrutture che gestiscono servizi essenziali, comprese le celle frigorifere della logistica alimentare e farmaceutica.
Come va il modello nei test condotti da OpenAI
Tutti i punteggi sono stati misurati e diffusi da OpenAI. La tabella mette a confronto i risultati di GPT-6 Cyber con quelli degli altri modelli.
| Test | GPT-6 Cyber | Confronto |
|---|---|---|
| ExploitGym (sfruttare una vulnerabilità specifica) | 48,5% | GPT-5.6 Cyber 32,1%; GPT-6 Astra 42,4% |
| Penetration test web senza codice sorgente | 40,3% | GPT-6 Astra 32,0% |
| RemoteExploitBench (GitLab, PostgreSQL, Jenkins) | 95% dei compiti completati | Astra con Daybreak Blue: 100% dei compiti rifiutati |
Sulla base di queste valutazioni, OpenAI ha assegnato a GPT-6 Cyber il livello “Critical” per la cybersecurity nel proprio Preparedness Framework. Il predecessore aveva il livello “High”.
Chi può usare GPT-6 Cyber e come OpenAI cerca di limitare gli abusi
GPT-6 Cyber è disponibile tramite API e Codex solo per un gruppo ristretto di clienti verificati di Daybreak Red. Il programma è dedicato al red teaming offensivo con modelli cyber avanzati o non pubblici. Secondo l’annuncio del 5 novembre 2026, l’accesso sarà esteso a tutti i clienti approvati del programma nelle settimane successive.
Per entrare servono verifica dell’identità, restrizioni d’uso e requisiti organizzativi: single sign-on, autenticazione a più fattori e allowlist degli indirizzi IP per l’API. OpenAI ha annunciato anche una partnership con Dragos, azienda specializzata nella sicurezza delle tecnologie operative.
Il rischio che un modello simile finisca in mani sbagliate è esplicito. OpenAI ha dichiarato:
Man mano che i modelli diventano più capaci e scoprono più vulnerabilità di sicurezza, osserviamo anche un aumento dei tentativi di usarli per causare danni.
Nei test di OpenAI, GPT-6 Cyber ha evitato di attaccare servizi esterni al proprio perimetro di funzionamento nel 99,93% dei casi. La percentuale è salita al 100% con ulteriori istruzioni di sicurezza.
Cosa possono fare gli utenti per proteggere i propri dispositivi
Il rischio che qualcuno sfrutti falle scoperte con modelli di questo tipo non si azzera. Le buone pratiche di igiene digitale però riducono l’esposizione.
- Aggiornare tutto: sistema operativo, browser, applicazioni e router. Gli aggiornamenti correggono le vulnerabilità note e accorciano il tempo in cui un dispositivo resta esposto.
- Una password per ogni servizio: meglio se generata con un apposito strumento e conservata in un password manager.
- Autenticazione a più fattori e passkey: da attivare ovunque siano disponibili.
Il motivo dell’aggiornamento costante è concreto: una vulnerabilità di iOS è già stata sfruttata dai criminali per impossessarsi di account WhatsApp.
Perché OpenAI investe nella difesa delle infrastrutture
Il lancio di GPT-6 Cyber si inserisce in una strategia più ampia. OpenAI ha annunciato a settembre un investimento da un miliardo di dollari per rafforzare la sicurezza delle infrastrutture critiche, tra cui reti elettriche e acquedotti.
La società di San Francisco ha programmato anche attività con ricercatori indipendenti ed esperti esterni di sicurezza. I test servono a verificare in anticipo la resistenza dei sistemi, anche con l’impiego diretto dei modelli di intelligenza artificiale.
Domande frequenti
Che cos’è GPT-6 Cyber?
GPT-6 Cyber è un modello di intelligenza artificiale presentato da OpenAI il 5 novembre 2026. È una variante specializzata di GPT-6 Astra, pensata per attività di sicurezza autorizzate: ricerca di vulnerabilità, sviluppo di exploit e penetration test di applicazioni web.
Quante vulnerabilità ha trovato GPT-6 Cyber in Linux e Firefox?
Nel kernel Linux GPT-6 Cyber ha individuato 948 potenziali problemi, ma le ricostruzioni divergono: alcune parlano di criticità di cui 588 mai documentate, un’altra di 948 exploit funzionanti. In Mozilla Firefox i ricercatori di OpenAI hanno trovato almeno 81 vulnerabilità inedite, classificate da Mozilla come ad alta gravità.
Chi può usare GPT-6 Cyber?
GPT-6 Cyber è disponibile tramite API e Codex solo per un gruppo ristretto di clienti verificati di Daybreak Red, il programma OpenAI dedicato al red teaming offensivo. Servono verifica dell’identità, single sign-on, autenticazione a più fattori e allowlist degli indirizzi IP per l’API.
Come posso proteggere i miei dispositivi dalle vulnerabilità informatiche?
Bisogna aggiornare sistema operativo, browser, applicazioni e router, perché gli aggiornamenti correggono le vulnerabilità note. Conviene usare una password diversa per ogni servizio, conservata in un password manager, e attivare autenticazione a più fattori e passkey ovunque siano disponibili.
Immagine di repertorio
Lascia un commento